|
|
一个完整的木马通常是由三部分组成,硬件,软件,连接,硬件部分即是建立木马连接所必须的硬件实体,包括控制端,被控端,以及数据传输的网络载体。软件部分为实现远程控制所必须的软件,包括控制端程序(用来发送控制命令),木马程序(潜入被控机器,获取操作权限,接收控制端发来的命令),以及一个木马配置程序(配置木马端口,出发条件,木马名称等)。具体连接部分即是通过INTERNET在服务端与被控端之间建立一条木马通道所必须的元素。
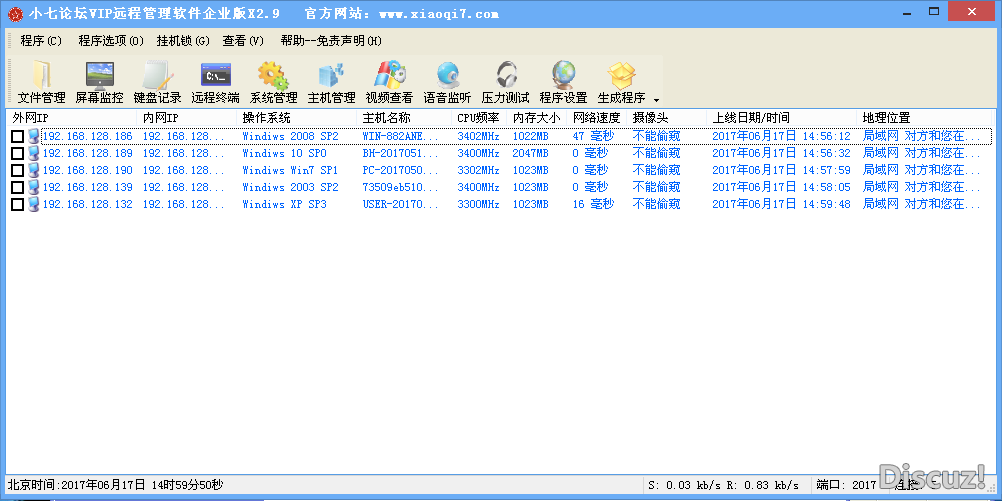
下面我们来看一张图
通过此图我们可以更直接的了解木马运行工作时的硬件,软件与连接的紧密联系。
在配置完木马后,木马使用者会想尽一切办法利用社会工程学方法引诱受害者执行生成的可执行文件。能利用的途径有电子邮件,捆绑在软件中,博取对方信任等。一旦受害者执行了这个木马文件,木马程序将会在后台执行,打开指定端口,从本机器发出连接,连接到木马使用者也就是木马的控制端,绝大多数木马使用的是TCP/IP协议,但是也有一些木马由于特殊的原因,使用UDP协议进行通讯。当服务端在被感染的机器上运行之后,他一方面尽量把自己隐藏在计算机的某个角落里面,以防止被用户发现,同时监听某个特定的端口,等待控制端发来的命令从而完成特定的某些操作,另外为了下次计算机重启的时候仍然能正常工作,木马程序一半会通过修改注册表或者其他的地方来自己成为自启动程序,保证重启之后被控端依然能够主动连接控制端,而通常我们把被控制的机器叫做“肉鸡”。
通常一个木马的伪装方式主要有以下几种:修改图标,捆绑文件,出错显示,定制端口,自我销毁,木马更名等
一:修改图标
将exe为后缀名的文件修改为图片或者文本文件,压缩文件的图标(ZIP),用来迷惑被害者。受害者如果没有注意到文件的后缀名,很有可能受骗上当。
二:捆绑文件
这种伪装方法是将木马捆绑到某个安装程序上,当安装程序运行时,木马在用户毫无察觉的情况下,偷偷的进入了系统。而用户所看到的知识被捆绑的安装文件正常安装完成。被捆绑的文件一半是用户可直接执行文件。
三:出错显示
当用户点击了一个程序没有任何反应时,他一定会意识到这有可能是一个损坏的程序。而当连续点击多次没有任何反应时,用户就会怀疑是否为恶意程序。而木马的编写者也意识到了这个问题。所以他们会故意在执行文件后弹出提示框,比如文件已经损坏,文件与系统不兼容,文件不是win32壳执行的程序之类的模仿系统提示的消息框。用来迷惑用户,而木马实际上已经在后台运行成功了。
四:定制端口
老式的木马端口都是固定的,这也给杀毒软件的查杀带来了便利。而如今的木马端口号都能由木马使用者或者制作者自己定制,一半范围在1024到65535之间,这样就给判断所感染木马的危害带来了困难。用户即使发现机器中存在木马,由于无法判断木马类型,很难有效采取针对性的措施,将木马彻底根除。而木马的自我恢复机制将会在此发挥作用,将不完整的木马修补完整,使木马得以继续正常执行。
五:自我销毁
这个功能是为了防止用户找到木马的来源而设计。一个木马在运行后执行自删除,即使用户在发现自己的电脑已经被木马感染后,也很难找到木马的源头,彻底根除。一半木马的可执行文件在运行后都会实施自删除的操作,而自删除的办法也多种多样。
六:木马更名
老式的木马安装到系统文件夹的文件名一半是固定的,只要根据一些查杀木马的步骤,在系统文件夹查找特定的文件,就可以判断中了什么木马。但是现在有很多木马都允许控制端用户自由定制安装后的木马文件名,这样就很男判断所感染的木马类型了。
木马程序运行后,会向系统文件夹或者其他的文件夹中释放文件,并向注册表中添加或者修改指定项(视木马自启动机制而定)。这样木马的安装就结束了,安装后的木马即可启动。
本文来自小七免杀论坛 官方网站:xqmsyk.com
|
本帖子中包含更多资源
您需要 登录 才可以下载或查看,没有帐号?立即注册
x
|


 /2

 |Archiver|手机版|小黑屋|小七技术论坛
( 闽ICP备11025971号-4 )







 窥视卡
 雷达卡


 收藏
 转播
 分享
 淘帖
 支持
 反对
 提升卡
 置顶卡
 沉默卡
 喧嚣卡
 变色卡
 抢沙发
 千斤顶
 显身卡