|
|
下面我们来分析一个目前比较主流的木马配置到植入时的行为,以及运行后文件的释放情况与注册表的修改
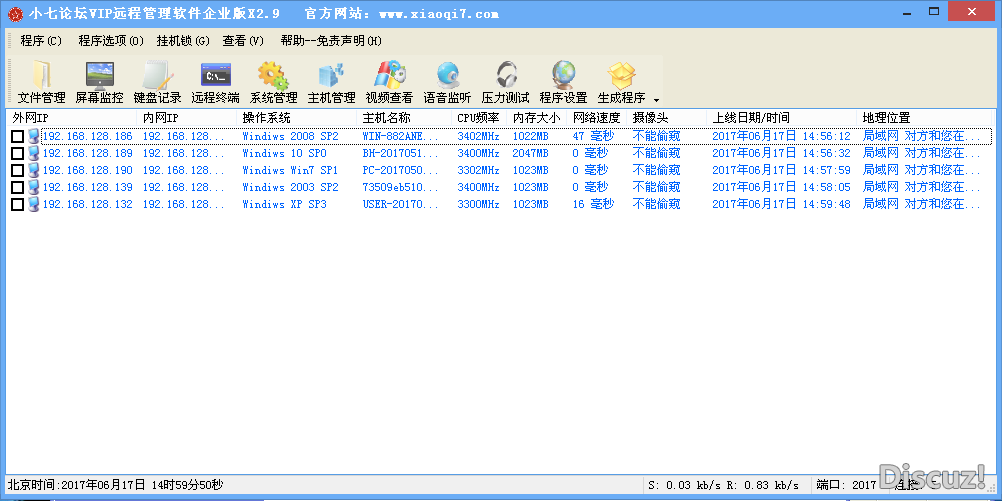
我们来看一下配置图
从图中我们可以看到一些需要的配置的基本项目,其中比较重要的是监听端口与上线主机。监听端口处填写的是连接使用的端口,此端口如之前所说,已经能够被木马使用者所定制,而不是老式木马固定不变的。上线主机一栏里面填写控制端主机的IP地址。服务显示名称一栏中,则需要填写木马在安装后出现在被控端系统服务名中的名字,当然,为了防止被用户发现,服务的名称最好能比较接近Windows对于服务名的命名规则,并有比较详细的服务描述,这样能有效避免被用户发现引起怀疑。配置完后,就能来看一下木马文件执行后都做了什么操作。
从图中我们可以明显看到,在木马程序运行后,先前配置的“Wireless Device Manager”服务已经成功的显示了在服务工作台中,并且状态为“已启动”。
查看其属性可以发现该服务的启动类型为自动,即开机就启动。
符合之前介绍的木马的特征--自启动执行。
而此服务的可执行文件路径为“C:\WINDOWS\System32\svchost.exe -K netsvcs”,从这里可以知道木马是以svchost加载启动,运行后,在进程管理器中将显示为svchost.exe。
这对用户来说很难发现,因为查看一下进程管理器可以发现很多存在svchost.exe的进程,这也增加了木马的隐蔽性。
从属性栏中还能看到木马的真实服务名为“6to4”,检查注册表中服务的项“HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services”,可以看到存在刚才说的服务名“6to4”,其中Parameters\ServiceDll一项为服务运行是所需要加载的动态链接库文件。
查找系统目录下文件名为6to4ex.dll,发现此文件属性为系统隐藏文件,如果用户不去Windows文件夹属性中修改“显示隐藏文件与系统文件的选项”,文件根本不会显示在文件列表中,很难被用户发现,可见其隐蔽性。另外在注册表“HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\SvcHost\netsvcs”项下面,也添加了“6to4”一项。此项的含义为使用svchost.exe启动的服务名称。若不添加此项,服务将无法正常启动。
经过上述的一系列分析,可以清楚的看到一个dll型(即动态链接库型)木马在植入是所需要进行的操作,总结如下:
一:创建相应服务(由木马实施者指定),并设定该服务启动方式为自动,确保重启后木马依旧能正常运行
二:在某个目录下创建木马所需要加载的dll文件
三:写注册表“HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services”项,指定木马运行时dll的位置(根据步骤二的位置)
四:如果是通过svchost.exe启动,那么写“HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\SvcHost\netsvcs”一项,此步骤视木马工作原理而定。
经过这些步骤后,一个木马的一般植入过程就算完成了。而有些带有自动回复功能的木马或者其他类型的木马工作步骤可能更繁琐。而无论步骤的多与少,隐蔽性是这些木马实施者必须放在首要的一点。
通常来说,如今杀毒软件对于木马植入的基本步骤都建立了相应的规则库,即如果某个木马植入步骤依次按照规则库中的规定出现,那么杀毒软件就有理由认为该程序存在风险。
本文来自小七免杀论坛 官方网站:xqmsyk.com
|
本帖子中包含更多资源
您需要 登录 才可以下载或查看,没有帐号?立即注册
x
|


 /2

 |Archiver|手机版|小黑屋|小七技术论坛
( 闽ICP备11025971号-4 )







 窥视卡
 雷达卡


 收藏
 转播
 分享
 淘帖
 支持
 反对
 提升卡
 置顶卡
 沉默卡
 喧嚣卡
 变色卡
 抢沙发
 千斤顶
 显身卡